Cloud-repatriáció és EU adatszuverenitás 2026-ban: mikor hozd vissza a terhelést saját infrastruktúrádra?
A magyar szaksajtóban rendszeresen felbukkan a szám: a CIO-k 86 százaléka hozza vissza a rendszereit a publikus felhőből. Az utóbbi időben egyre többet hallunk az EU adatszuverenitás fontosságáról is. A szám igaz, de nem azt jelenti, amit a szalagcímek sugallnak. A Barclays 2024 negyedik negyedéves CIO-felmérésében valóban 86 százalék jelezte, hogy legalább egy rendszert visszaköltöztet privát vagy on-premises környezetbe – az IDC adatai szerint viszont a szervezetek mindössze 8–9 százaléka tervez teljes kilépést a felhőből. Aki egyetlen adatbázist hoz vissza, ugyanúgy „igen”-t válaszolt, mint aki a portfóliója harmadát mozgatja.
Tartalomjegyzék
A valódi kérdés tehát nem az, hogy felhő vagy saját vas, hanem hogy melyik virtuális gép hol van a helyén – és mennyibe kerül az áthelyezés, ha később kiderül, hogy rosszul döntöttél. 2027. január 12-én a szolgáltatóváltás díja jogszabályi erővel nullára csökken. Innen érdemes visszafelé tervezni.
Szuverenitás és adatrezidencia nem ugyanaz
A leggyakoribb félreértés: „az adat frankfurti régióban van, tehát EU-s kézben van”. Az adatrezidencia arról szól, hol van fizikailag az adat. Az adatszuverenitás arról, hogy ki kényszerítheti ki a hozzáférést. A kettő közötti rést az amerikai CLOUD Act nyitja: az amerikai joghatóság alá tartozó vállalatot arra kötelezheti, hogy kiadja a birtokában lévő adatot, függetlenül attól, melyik országban áll a vas.
Ez nem elméleti fenyegetés. A Microsoft France jogi és közügyi igazgatója 2025 júniusában, eskü alatt, a francia szenátus vizsgálóbizottsága előtt arra a kérdésre, hogy garantálni tudja-e: francia állampolgárok adata soha nem kerül amerikai hatósághoz francia felhatalmazás nélkül, azt válaszolta, hogy nem tudja garantálni. Egy audit során ez a különbség számokban is megjelenik: a szolgáltatási szerződésben vállalt adatrezidencia nem helyettesíti a joghatósági elemzést.
Mi lép hatályba 2026-ban, és mi tolódott
Aki a szabályozási határidők alapján tervez, annak 2026 nyarán három dolgot kell külön kezelnie.
EU Data Act. A rendelet 2025. szeptember 12-től alkalmazandó. A szolgáltatóváltásra vonatkozó fejezete átmeneti időszakot ad: a felhőszolgáltató addig is csak a váltással közvetlenül járó, tényleges költségét számlázhatja ki – 2027. január 12-től pedig sem váltási, sem egress díjat nem szabhat ki. Vagyis a kilépés pénzügyi büntetése, amely eddig sok cégnél önmagában eldöntötte a kérdést, öt és fél hónap múlva megszűnik. Ez a Data Act legkonkrétabb üzleti hatása, és ez adja a tervezési ablakot: a következő hónapok arra jók, hogy felmérd, mi jönne vissza – a mozgatás számlája jövő januártól lesz a legkedvezőbb.
AI Act. Itt friss korrekcióra van szükség. Az eredetileg 2026. augusztus 2-ra kitűzött, magas kockázatú rendszerekre vonatkozó kötelezettségek nem lépnek most hatályba: a Tanács 2026. június 29-én véglegesítette a Digital Omnibus on AI-t, amely a III. melléklet szerinti magas kockázatú rendszereknél 2027. december 2-re, a szabályozott termékekbe épített AI esetén 2028. augusztus 2-re tolta a határidőt. Augusztus 2-a viszont nem üres dátum: az 50. cikk átláthatósági kötelezettségei menetrend szerint életbe lépnek. Ha egy tanácsadó még a régi dátummal érvel a saját infrastruktúra mellett, az érv elavult.
NIS2 és a magyar kiberbiztonsági törvény. Magyarország a 2024. évi LXIX. törvénnyel ültette át a NIS2-t. Az érintett szervezetek első kiberbiztonsági auditjának határideje 2026. június 30-án lejárt – aki most tervez infrastruktúra-váltást, az már nem a felkészülésre, hanem a következő auditciklusra dolgozik. A hardveroldali megfelelés követelményeit érdemes még a beszerzés előtt átfutni, mert utólag drágább.
A szuverén felhő mint harmadik út – és ahol elakad
A hyperscalerek nem tétlenül nézik a folyamatot. Az AWS 2026. január 15-én elindította az European Sovereign Cloud szolgáltatását, az első régióval a németországi Brandenburgban; a német beruházás 7,8 milliárd euró 2040-ig. A konstrukció a többi AWS-régiótól fizikailag és logikailag elkülönített, a személyzet és az operatív kontroll EU-n belül marad.
Ez sok szervezetnek elég lesz: több szuverenitást ad, mint egy átlagos magyar szerverszoba. Két kérdőjel viszont marad. Az egyik jogi: az anyavállalat továbbra is amerikai, és az elkülönítés hatékonyságát egyelőre nem tesztelte bíróság. A másik kereskedelmi: a szuverén régiók prémiumáron futnak, és a szuverenitásra optimalizált szolgáltatáskészlet új típusú vendor lock-in felé visz – kevesebb hordozható komponens, több szolgáltatóspecifikus megoldás.
Mikor éri meg visszahozni – és mikor nem
A repatriáció akkor pénzügyi döntés, ha a terhelés kiszámítható. A 37signals a felhőből való kilépés előtt évi 3,2 millió dollár körüli AWS-számlát fizetett stabil, jól előrejelezhető rendszerekre; körülbelül 600 ezer dolláros egyszeri hardverberuházással – Dell szerverek és NVMe tárolók két bérelt adatközpontban – évi 1,3–1,5 millió dollár megtakarítást ért el. A logika egyszerű: az állandóan futó kapacitást a felhőben minden hónapban újra kifizeted, a saját vasat egyszer.
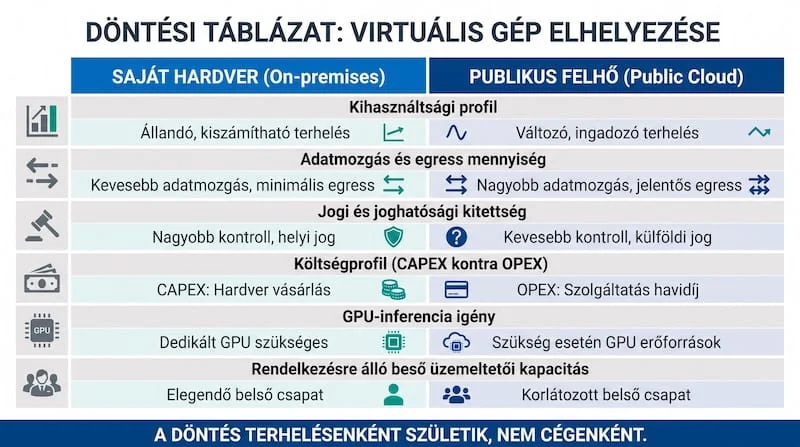
| Szempont | Hozd vissza | Maradjon felhőben |
|---|---|---|
| Kihasználtság | Állandó, 60–70% felett | Szezonális csúcs, ritka kötegelt feldolgozás |
| Adatmozgás | Nagy kimenő forgalom, erős adatgravitáció | Kevés adat, sok API-hívás |
| Jogi kitettség | Személyes vagy üzletileg érzékeny adat, joghatósági követelmény | Nyilvános vagy anonimizált adat |
| Költségprofil | Kiszámítható CAPEX kell, tervezhető ötéves horizont | OPEX-preferencia, gyors skálázás |
| GPU-igény | Folyamatos inferencia, saját modell | Alkalmi tanítás, kísérleti fázis |
| Kompetencia | Van üzemeltetői kapacitás vagy partner | Nincs, és nem is épül |
Ha egy sornál a jobb oldal áll közelebb a valósághoz, az a rendszer maradjon ott, ahol van. A repatriáció nem elvi állásfoglalás, hanem terhelésenkénti számítás.
Mit igényel valójában az on-premises visszaköltözés
A megtakarítás mögött felelősségátvétel van. A minimum, amely nélkül a visszaköltözés nem üzemeltethető: kettős tápegység, RAID-vezérlő megfelelő cache-védelemmel, UPS, out-of-band menedzsment (iDRAC vagy iLO), és működő, tesztelt mentés – nem az, hogy „fut a mentési feladat”. Ehhez jön a virtualizációs platform: aki Proxmox-alapú modernizációval váltja ki a licencköltséget, az a szuverenitási érvet és a költségérvet egyszerre tudja letenni az asztalra.
A számítás akkor korrekt, ha a teljes költségvonzatot veszed alapul: hardver, tápellátás, hely, üzemeltetői idő, tartalék alkatrész, mentési infrastruktúra. Ha ez a szám így is kisebb, mint a felhőszámla, a döntés védhető az igazgatóság előtt is.
Összefoglalás: négy kérdés, ami eldönti
- Kiszámítható-e a terhelés? Ha 60–70 százalék feletti, állandó kihasználtságról beszélünk, a saját vas matematikája jobb.
- Van-e joghatósági követelmény? Ha igen, az adatrezidencia nem elég válasz – a szolgáltató anyavállalatának joghatóságát kell megvizsgálni.
- Mennyi az egress? 2027. január 12. után a váltás díjmentes, de az addigi adatmozgatás még nem az. A tervezés most, a nagy mozgatás januártól optimális.
- Megvan-e az üzemeltetői oldal? Hardver megvásárolható, kompetencia nem. Ha nincs belső kapacitás, partner kell – vagy marad a felhő.
A visszaköltözés belépési küszöbét nem a szuverenitás szabja meg, hanem a hardver árcédulája. Egy felújított enterprise szerver nettó árban jellemzően a töredékéért adja ugyanazt a kettős tápot, RAID-et és out-of-band menedzsmentet, mint egy új gép – a DDR4-generációs modellek pedig épp azért maradtak ár/érték arányban jók, mert kimaradnak a DRAM-drágulás legdurvább szakaszából. A szuverenitás így nem hyperscaler-privilégium: egy 30–50 fős cég is meg tudja venni.
Kapcsolódó olvasmányok
- Mi az a vendor lock-in?
- Proxmox VE 9 vs. VMware: hogyan menekülnek a cégek a Broadcom áremelés elől
- Hibrid IT 2026: amikor a DRAM-drágulás miatt megéri megtartani a saját szervert
- Fizikai redundancia és NIS2: dual PSU, RAID és UPS
- Infrastruktúra-modernizálás Dell PowerEdge és Proxmox segítségével
Ha holnap kellene megnevezned egyetlen rendszert, ami nálatok azonnal jobb helyen lenne saját vason – tudnád, melyik az, és tudnád, mennyibe kerülne odavinni?