iDRAC gyári jelszó, iLO és IPMI: miért nem véd meg a matricán lévő jelszó
Egy biztonsági kutatócsapat idén nyáron végigmérte, hány szerver menedzsment felület érhető el közvetlenül az internetről. A felmérés 36 872 ilyen hostot talált, és találtak közöttük egy HPE iLO 4 bejelentkező oldalt is, amelyen már váltságdíj-üzenet állt. Az iDRAC gyári jelszó is tipikusan ilyen sebezhetőséget jelenthet. Ez tehát már nem csupán elméleti veszélyt jelent, hanem egy létező, képernyőfotóval is dokumentált valóság.
A számnál is kellemetlenebb az arány: a válaszoló hostok nagyjából kétharmada kiadja a jelszóból származtatott ellenőrzőértéket még bejelentkezés előtt. És ami a felújított szerverek piaca szempontjából a legfontosabb: ez ellen a gyártói matricán lévő, „egyedi” gyári jelszó sem véd meg.
Tartalomjegyzék
- Mi az a BMC, és miért erősebb minden más hozzáférésnél
- A 20 éves hiba: miért ad ki adatot a BMC bejelentkezés előtt
- A gyári matricás jelszó mítosza
- Miért élesebb ez a kérdés felújított szervernél
- Mit csinál egy rendes viszonteladó átadás előtt
- Amit neked kell megtenned, mielőtt hálózatra teszed
- NIS2: ez már nem csak jó gyakorlat
- Kapcsolódó olvasmányok
Mi az a BMC, és miért erősebb minden más hozzáférésnél
A BMC – Dellnél iDRAC, HPE-nél iLO, a szabványos protokoll nevén IPMI – nem egy újabb adminisztrációs felület az operációs rendszerben. Külön processzor, saját firmware-rel, saját hálózati porttal, ami akkor is fut, amikor a szerver ki van kapcsolva. Ez a rendeltetése: ezért lehet vele távolról bekapcsolni a gépet, BIOS-t állítani, ISO-t csatolni és operációs rendszert telepíteni. Ha az alapokkal még nem vagy tisztában, a működésről külön cikkünk szól.
A biztonsági következmény ebből egyenesen adódik. Aki a BMC-be bejut, annak nem kell feltörnie az operációs rendszert, mert alatta van. Bootolhat saját médiáról, elolvashatja a lemezeket, jelszót cserélhet, és mindezt úgy, hogy az OS-en futó védelmi eszközök közül egyik sem lát belőle semmit. Nem a leggyengébb láncszem – a legerősebb hozzáférés.
A 20 éves hiba: miért ad ki adatot a BMC bejelentkezés előtt
Az IPMI 2.0 specifikációja 2004-es. A benne lévő RAKP nevű hitelesítési folyamat úgy működik, hogy a szerver a hitelesítés befejezése előtt visszaad egy, a felhasználó jelszavából származtatott ellenőrzőértéket. Ez tervezési döntés volt, nem programhiba – és 2013 óta CVE-számmal is rendelkezik.
A gyakorlati jelentősége abban van, ami nem történik. A támadónak nem kell megpróbálnia bejelentkezni, tehát nincs sikertelen bejelentkezés, nincs fióklezárás, nincs riasztás, és a naplóban sem marad nyom. Elkéri az értéket, hazaviszi, és offline próbálgat rajta jelszavakat, a saját gépén, a saját tempójában. A szerver ebből semmit nem érzékel. A jelenség részletes, védekezési szempontú leírása a Rapid7 máig érvényes útmutatójában olvasható, amely az eredeti, 2013-as kutatásokra épül.
Ez az oka annak, hogy a menedzsment interfész esetében a „majd észrevesszük, ha próbálkoznak” hozzáállás nem működik. Nem lesz mit észrevenni.
Miért nem javították ki 13 év alatt?
Erre a kérdésre a válasz kényelmetlen: mert nem lehet. A viselkedés nem egy gyártó hibás kódjában van, hanem magában az IPMI 2.0 specifikációban – ha egy gyártó egyoldalúan megváltoztatná, a saját eszköze megszűnne IPMI-kompatibilis lenni, és a rá épülő menedzsment eszközök elesnének. Ezért a hiba nem firmware-frissítéssel tűnik el.
Három dolog viszont megszünteti a támadási felületet, és mindhármat te állítod be. Az első, hogy kikapcsolod az IPMI over LAN funkciót, ha nem használod – a modern webes felület és a Redfish API ettől függetlenül működik. A második, hogy a menedzsment hálózatot leválasztod a produkciós forgalomról. A harmadik, hogy a 623-as UDP port nem megy ki az internetre.
Ez a három együtt gyakorlatilag lezárja a kérdést. Az a 36 872 gép viszont pont attól került fel a listára, hogy egyik sem történt meg.
A gyári matricás jelszó mítosza
Itt jön a rész, ami a használt és felújított gépek piacán a legtöbb félreértést okozza.
A gyártók az elmúlt években áttértek arról, hogy minden gép ugyanazzal a jelszóval érkezzen. A Supermicro például 2019 novemberétől minden új X10, X11, H11 és H12 rendszert egyedi, előre beprogramozott BMC-jelszóval szállít, a régi, mindenki által ismert ADMIN helyett, és matricát is tesz a gépre, amin ez szerepel. Ez valódi előrelépés volt.
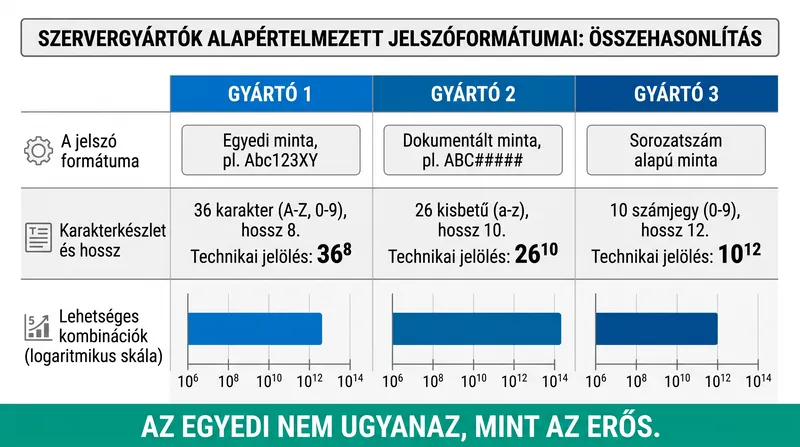
Csakhogy az egyediség és az erősség nem ugyanaz. Az egyedi gyári jelszó a tömeges támadás ellen véd: az ellen, hogy valaki egyetlen ismert jelszóval végigpróbálja az egész internetet. A célzott, offline törés ellen viszont csak annyit ér, amennyi a jelszó karakterkészlete és hossza.
A kutatás ezt gyártónként végigszámolta:
| Gyártó | Gyári jelszó formátuma | Lehetséges kombinációk | Nagyságrend |
|---|---|---|---|
| Supermicro (2019. november után) | 10 nagybetű | 26¹⁰ | órás nagyságrend, erős GPU-s gépen |
| HPE iLO | 8 karakter, betű és szám | 36⁸ | nagyságrendekkel gyorsabb, laborban percek alatti |
| Dell, régebbi generációk | fix root / calvin | – | azonnal, listából |
A két keyspace között körülbelül ötvenszeres a különbség – ezért esik el a HPE-formátum lényegesen hamarabb. A pontos időadatok hardverfüggők, és a kutatást publikáló cég maga is adatközpont-biztonsági terméket árul, tehát nem érdektelen fél. A nagyságrend viszont a független forrásokkal is egybevág, és a lényeg nem a másodpercekben van: a matricán lévő jelszó véges, kiszámítható formátumú, és a formátumot a gyártó nyilvánosan dokumentálja.
Az a mondat tehát, hogy „ez egy egyedi gyári jelszó, tehát biztonságos”, két állítást mos össze. Az első igaz, a második nem következik belőle.
Miért élesebb ez a kérdés felújított szervernél
Négy dolog jön össze egy második életét kezdő gépen, és mindegyik ugyanabba az irányba mutat.
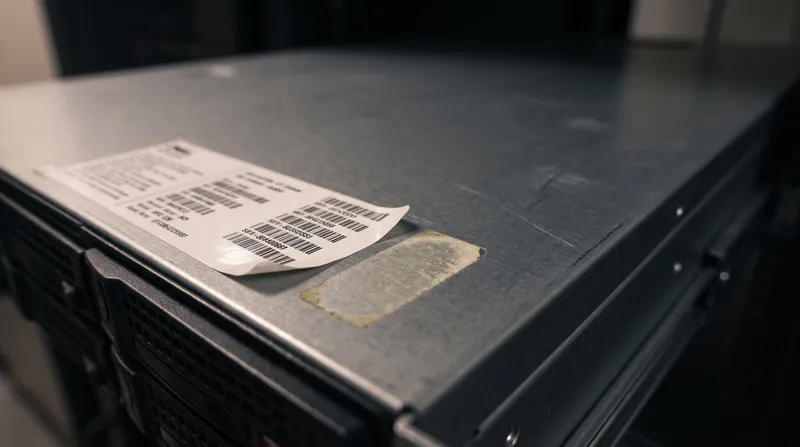
A matrica a gépen marad. A gyári jelszó fizikailag rá van ragasztva a szerverre. Aki a szerverteremben megfordul – takarító, alvállalkozó, költöztető –, az le tudja fényképezni.
Az előző üzemeltető nyomai ottmaradhatnak. Helyi fiókok, feltöltött SSH-kulcsok, LDAP-integráció, SNMP community string, riasztási e-mail címek és syslog-célpont. Ez utóbbi a legalattomosabb: ha benne marad, a gép csendben, minden támadás nélkül küld adatot egy idegen címre, és semmi nem romlik el tőle, tehát semmi nem hívja fel rá a figyelmet.
A firmware annyi idős, amennyi ideje a gép utoljára éles üzemben volt. Egy három évet pihent szerver BMC-firmware-e három évnyi javítást nem tartalmaz.
És a legfontosabb: az új tulajdonos pont azért nem cseréli le a jelszót, mert egyedinek látja. Ha a gépen ADMIN / ADMIN állna, mindenki azonnal lecserélné. A tíz véletlenszerű nagybetű viszont azt az érzetet kelti, hogy ezzel már foglalkozott valaki.
Ez a négy tényező külön-külön kezelhető. Együtt viszont egy olyan gépet adnak ki, amelynek a legerősebb hozzáférési pontján egy nyilvánosan dokumentált formátumú, fizikailag leolvasható jelszó van, elavult firmware-en, esetleg egy idegen syslog-gyűjtő felé jelentve. És mindezt az üzemeltető jóhiszeműen rendben lévőnek látja, mert a felület bejelentkezést kér és a jelszó nem calvin.
Mit csinál egy rendes viszonteladó átadás előtt
Ez a lista nem ajánlat, hanem mérce – bármelyik eladót meg tudod vele mérni, mielőtt fizetsz.
Egy komolyan vett átadási folyamatban a BMC gyári alapállapotba kerül, ami az előző tulajdonos fiókjait, kulcsait és riasztási beállításait is törli. A firmware-szintek dokumentáltak. A licencszint írásban szerepel, nem szóban. És az eladó meg tudja mondani, hogy cseréltek-e alaplapot a gépben, mert az sok mindenre kihat.
Amit viszont a legjobb átadási folyamat sem tud kiváltani: a gyári alapállapot gyári jelszót is jelent. A jelszócsere az első üzemeltetési órád feladata marad, akárhonnan is érkezett a gép. Magánszemélytől vagy külföldi piactérről vásárolva pedig egyik pont sem adott – ott mindent magadnak kell végigvinned.
Amit neked kell megtenned, mielőtt hálózatra teszed
Röviden, sorrendben:
- Saját nevesített admin fiók létrehozása, majd a gyári fiók letiltása – ebben a sorrendben, különben kizárhatod magad
- Örökölt fiókok, kulcsok, SNMP- és syslog-célpontok törlése
- IPMI over LAN kikapcsolása, ha nem használod
- Az UDP/623-as port lezárása a peremhálózaton
- Menedzsment VLAN vagy VPN – a menedzsment interfész ne a produkciós hálózaton legyen
- Firmware-szintek felvétele a jegyzőkönyvbe
Mindegyik ponthoz tartozik egy „honnan tudom, hogy tényleg megtörtént” kérdés is. Hogy az auditor pontosan mire kérdez rá, és milyen bizonyítékot vár, azt NIS2-es iDRAC/iLO cikkünkben részleteztük.
Ha a saját szervezetedről akarsz képet kapni, a Shadowserver Foundation ingyenes IPMI-riportja megmutatja, hogy egy adott hálózati tartományban milyen nyitott menedzsment hostok látszanak kívülről. Fiók és előfizetés nem kell hozzá, és jó éves önellenőrzés.
NIS2: ez már nem csak jó gyakorlat
A NIS2 hatálya alá tartozó szervezeteknél az internetről elérhető menedzsment interfész konkrét auditakadály – nem elvi kockázat, hanem olyan megállapítás, amit ki kell javítani. A hatályos követelmények és a gyakorlati lezárás lépései korábbi cikkünkben szerepelnek.
Ami most változott, az nem a szabály, hanem a bizonyíték. Eddig azt lehetett mondani, hogy elméletileg kockázatos. Mostantól van rá friss, számokkal mért adat, és van egy váltságdíj-üzenetet mutató iLO-képernyő is. A kutatás publikálói egyébként a talált gépekbe nem jelentkeztek be: a szolgáltatót értesítették, az pedig javította a hibát.
Kapcsolódó olvasmányok
- Használt szerver beszerzése magánszemélytől: ezekre figyelj – ahol a fenti kockázatok mindegyike egyszerre jelentkezik
- BMCRadar – interaktív térkép a kitett menedzsment felületekről – a kutatás nyilvános vizualizációja
Meg tudnád mondani most fejből, hogy a szervertermedben hány gép menedzsment portja érhető el a belső hálózaton kívülről is?